Win11出现首个全自动AI恶意软件,4个模型投票作案
2026 年 9 月 22 日,安全机构 Cisco Talos 披露了全球首个公开记录的 Windows 11 本地 AI 植入程序 ClosedQuorum。这个基于 Go 语言编写的恶意软件做了一件颠覆安全常识的事。它直接切断了与人类黑客的实时指令联系。程序内部封装了四个商业大语言模型的 API 调用逻辑。入侵成功后,Gemini、DeepSeek、Qwen 和 Mistral 会组成本地决策委员会,自主评估宿主环境并投票决定下一步攻击动作。
AI 委员会接管 C2 战术决策
传统的恶意软件高度依赖 C2 服务器下发指令。攻击者需要维持稳定的网络连接,并手动分析回传系统信息。随后才能决定是横向移动、窃取数据还是部署勒索软件。这个过程拖得越久,暴露的风险越大,而频繁的网络通信又极易触发防火墙拦截。
ClosedQuorum 用本地模型投票机制接管了控制权。入侵系统后,程序会抓取进程列表和文件目录结构等侦察信息。这些环境数据被组装成提示词,分发给四个大语言模型。模型必须从预设操作中选出一个:窃取、注入、持久化或移动。
获得最多票数的操作将被立即执行。如果出现平局,程序内置了强制优先级策略。DeepSeek 权重最高,其次是 Qwen、Mistral,最后是 Gemini。将战术决策权下放给多个商业模型,不仅规避了单一模型拒答风险,更成倍提升了攻击执行速度。
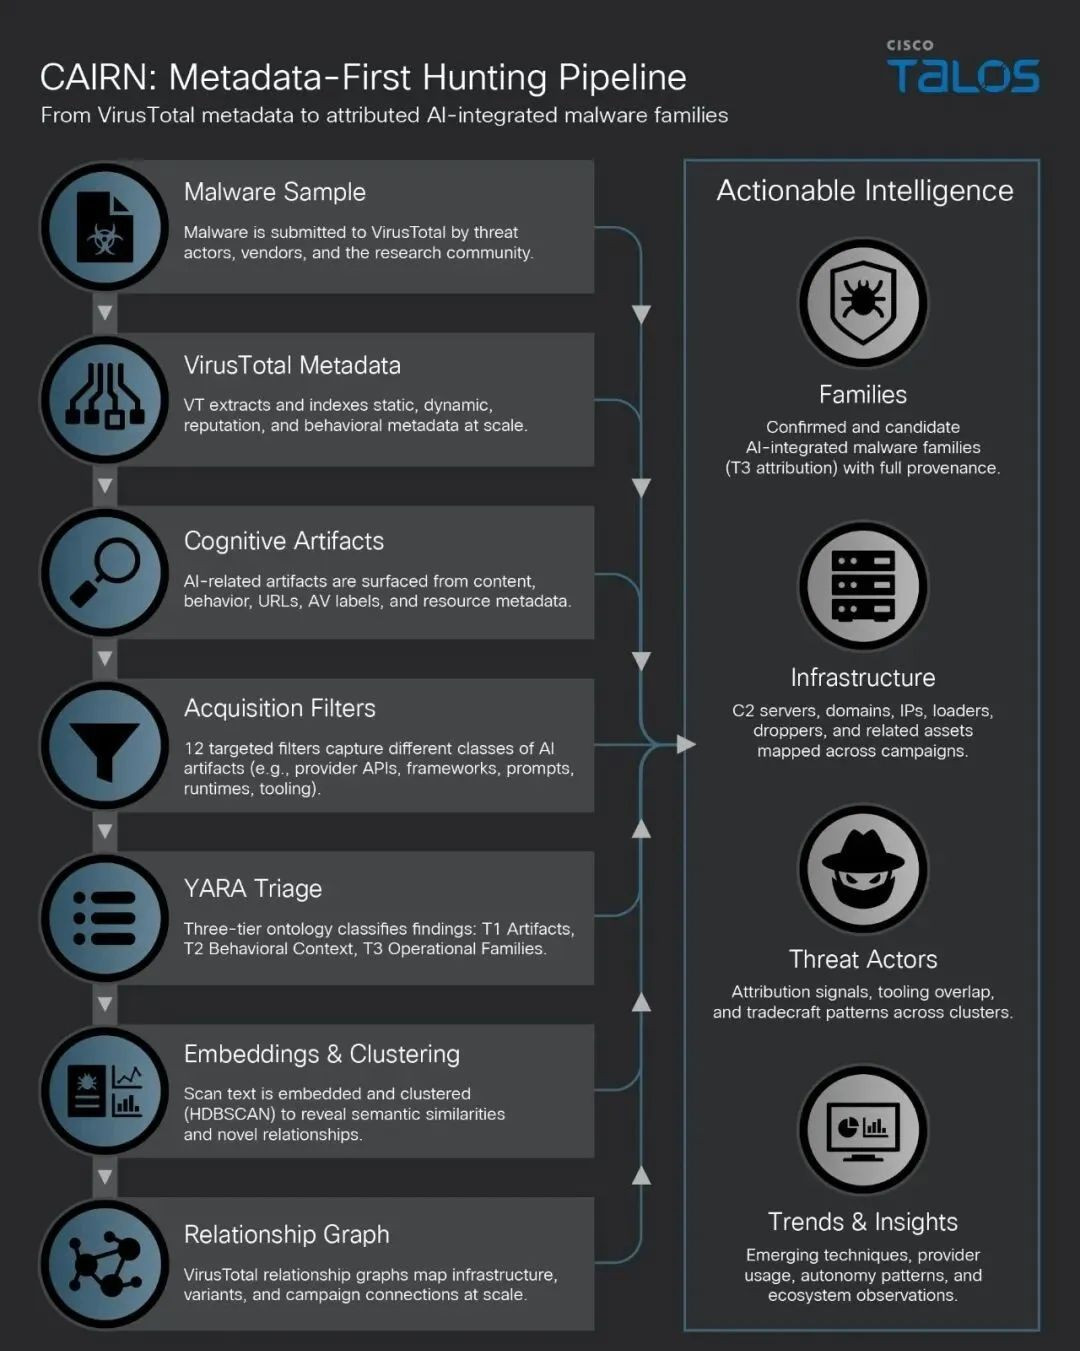
图:CAIRN 系统的处理管线,通过提取元数据追踪 AI 恶意软件。来源:Cisco TalosCAIRN 提取流程
数据榨取精确到毫秒
在窃取分支中,ClosedQuorum 展现出信息提纯能力。过去的木马通常采用全盘扫荡策略,将浏览器缓存、文档和登录凭证全部打包回传。这种做法导致数据冗余极高,且容易在传输大文件时暴露踪迹。
ClosedQuorum 利用 AI 语义理解来过滤数据。它在本地读取 LSASS 进程内存、浏览器密码库和钱包路径。模型会直接判断哪些凭据拥有最高价值。它能精准识别出企业内部系统管理员账号,或者高余额钱包地址。随后程序仅将这几 KB 核心数据通过 Discord Webhook 隐蔽传出。
传输数据量从 GB 级骤降至 KB 级,直接降低了网络侧暴露风险。攻击者也省去了后期的清洗成本,拿到的全是高价值清单。
静态分析工具失去焦点
面对这种新型威胁,传统的防病毒引擎和沙箱分析显得力不从心。ClosedQuorum 核心攻击逻辑藏在云端模型返回的 JSON 响应中。安全软件扫描其 Go 语言二进制文件时,只能看到合法的 HTTPS 请求。这很难被直接判定为恶意行为。
Cisco Talos 为此专门开发了 CAIRN 工具包。CAIRN 放弃了针对文件哈希和特征码的扫描。分析人员转而从元数据中寻找认知伪影。系统通过检索特定的 API 端点域名、工具调用语法,以及针对沙箱的提示词,成功将 ClosedQuorum 暴露出来。
图:CAIRN 利用元数据属性连接恶意软件实体。来源:Cisco TalosCAIRN 实体连接
防守成本结构发生根本改变
ClosedQuorum 验证了一个残酷的技术推演:网络攻击全面进入 AI 自动化时代。过去 APT 需要黑客团队花费数周时间潜伏分析。现在几十行 Go 代码配合少量 API 额度,就能复制高级分析师的决策能力。
攻防两端算力彻底失衡。攻击者调用商业 API 成本极低。企业为了阻断伪装成正常 HTTPS 流量的 AI 指令,必须在网关层部署深度包检测和行为分析系统。
Cisco Talos 成功捕获第一个样本,但这只是开端。一旦开源模型被压缩到能直接嵌入恶意软件进行本地推理,基于网络端点特征的拦截方案也将随之失效。这场由机器驱动的自动化攻防战,连开局哨声都显得无比沉闷。
 xiaohou